🔐 短信验证码接口是移动应用和Web系统中的重要安全环节,但如果防护不当,很容易成为攻击者的突破口。自动化脚本可以发起大规模爆破攻击,不仅会增加企业的短信成本,还可能导致用户账户安全受损。本文将详细介绍如何设计和实现安全可靠的短信验证码接口防护机制,有效抵御自动化攻击和恶意脚本。
🔍 短信验证码安全的重要性
随着网络安全威胁的不断增加,单纯的账号密码已经无法满足现代应用的安全需求。短信验证码提供了一种"something you have"的双因素认证方式,极大提升了账户安全性。然而,这种安全机制本身也面临着各种威胁:
- 爆破攻击:通过自动化工具暴力尝试所有可能的验证码组合
- 短信轰炸:恶意发送大量短信,骚扰用户并增加企业成本
- 中间人攻击:截获短信内容获取验证码
- 社会工程学攻击:通过欺骗手段诱导用户提供验证码
一个未经保护的短信验证码接口,可能导致企业每天发送成千上万条无效短信,不仅浪费资源,还会导致用户体验下降和业务信誉受损。
📋 短信验证码的常见攻击方式
🔄 爆破攻击
攻击者通过自动化脚本或工具,对验证码接口进行大量请求,尝试所有可能的组合(如6位数字验证码有100万种可能)。如果没有防护措施,系统可能在短时间内被攻破。
📱 批量注册与垃圾账号
攻击者利用手机号生成器批量申请验证码,创建大量垃圾账号用于营销推广或恶意行为。
🚫 拒绝服务攻击
通过持续请求验证码接口,消耗系统资源,导致正常用户无法获取服务。
📊 数据分析攻击
分析验证码生成规律,提高猜测成功率。例如,某些实现不当的系统可能使用可预测的随机数生成器。
🛡️ 防护措施与最佳实践
针对以上安全威胁,我们需要实施多层次的防护策略:
1. 多重验证机制
在短信验证前先使用图形验证码进行初步筛选,可以有效减少自动化攻击,这是一种成本低但效果显著的防护措施。
2. 发送频率限制
对同一手机号和IP地址的短信发送频率进行严格控制,是防止爆破和短信轰炸的第一道防线。
3. 验证码复杂度与有效期
- 使用足够长度的验证码(至少6位数字)
- 设置合理的有效期(通常2-5分钟)
- 验证后立即失效(一次性使用)
4. UUID绑定与会话隔离
使用UUID将验证码绑定到特定会话,防止验证码被跨会话盗用。
5. 风险识别与阻断
通过分析用户行为特征,识别可疑请求并采取相应措施(如延长等待时间、要求额外验证等)。
💻 完整安全实现方案
以下是一个基于SpringBoot和Redis实现的多层次短信验证码安全系统:
1️⃣ 图形验证码生成
第一道防线 - 使用图形验证码拦截自动化脚本:
/**
 * 生成验证码
 */
@GetMapping("/captchaImage")
public AjaxResult getCode(HttpServletResponse response) throws IOException
{
    AjaxResult ajax = AjaxResult.success();
    boolean captchaEnabled = configService.selectCaptchaEnabled();
    ajax.put("captchaEnabled", captchaEnabled);
    if (!captchaEnabled)
    {
        return ajax;
    }

    // 保存验证码信息
    String uuid = IdUtils.simpleUUID();
    String verifyKey = CacheConstants.CAPTCHA_CODE_KEY + uuid;

    String capStr = null, code = null;
    BufferedImage image = null;

    // 生成验证码
    String captchaType = RuoYiConfig.getCaptchaType();
    if ("math".equals(captchaType))
    {
        String capText = captchaProducerMath.createText();
        capStr = capText.substring(0, capText.lastIndexOf("@"));
        code = capText.substring(capText.lastIndexOf("@") + 1);
        image = captchaProducerMath.createImage(capStr);
    }
    else if ("char".equals(captchaType))
    {
        capStr = code = captchaProducer.createText();
        image = captchaProducer.createImage(capStr);
    }

    redisCache.setCacheObject(verifyKey, code, Constants.CAPTCHA_EXPIRATION, TimeUnit.MINUTES);

    // 转换流信息写出
    FastByteArrayOutputStream os = new FastByteArrayOutputStream();
    try
    {
        ImageIO.write(image, "jpg", os);
    }
    catch (IOException e)
    {
        return AjaxResult.error(e.getMessage());
    }

    ajax.put("uuid", uuid);
    ajax.put("img", Base64.encode(os.toByteArray()));
    return ajax;
}
2️⃣ 短信验证码发送
第二道防线 - 需先验证图形验证码,再进行发送频率限制:
/**
 * 发送短信验证码
 */
@GetMapping("/sendSmsCode")
public AjaxResult sendSmsCode(String mobile, String captcha, String uuid, HttpServletRequest request) {
    if (StringUtils.isEmpty(mobile)) {
        return AjaxResult.error("手机号不能为空");
    }

    if (!mobile.matches("^1[3-9]\\d{9}$")) {
        return AjaxResult.error("手机号格式错误");
    }

    // 校验图片验证码
    if (StringUtils.isEmpty(captcha) || StringUtils.isEmpty(uuid)) {
        return AjaxResult.error("图片验证码不能为空");
    }

    try {
        // 验证图片验证码
        String verifyKey = CacheConstants.CAPTCHA_CODE_KEY + StringUtils.nvl(uuid, "");
        String cacheCaptcha = redisCache.getCacheObject(verifyKey);
        if (cacheCaptcha == null) {
            return AjaxResult.error("图片验证码已过期");
        }
        redisCache.deleteObject(verifyKey);
        if (!captcha.equalsIgnoreCase(cacheCaptcha)) {
            return AjaxResult.error("图片验证码错误");
        }

        // 获取客户端IP
        String clientIp = IpUtils.getIpAddr(request);
        // 安全审计校验
        AjaxResult limitCheckResult = checkSmsLimits(mobile, clientIp);
        if (limitCheckResult != null) {
            return limitCheckResult;
        }

        // 生成验证码
        String code = generateSmsCode();
        // 生成唯一标识
        String smsUuid = IdUtils.simpleUUID();
        String smsVerifyKey = CacheConstants.SMS_CODE_KEY + mobile + smsUuid;

        // 将验证码存储到Redis,有效期2分钟
        redisCache.setCacheObject(smsVerifyKey, code, Constants.CAPTCHA_EXPIRATION, TimeUnit.MINUTES);

        //todo 调用短信发送服务
        //boolean result = SmsService.sendSmsCode(mobile);
        boolean result = true;
        if (!result) {
            return AjaxResult.error("短信发送失败,请稍后重试");
        }

        // 更新发送计数
        updateSmsLimitCounters(mobile, clientIp);

        log.info("发送短信验证码 - 手机号:{}, IP:{}, uuid:{}, 验证码:{}",
                mobile, clientIp, smsUuid, code);

        AjaxResult ajax = AjaxResult.success("短信发送成功");
        ajax.put("uuid", smsUuid);
        return ajax;
    } catch (Exception e) {
        log.error("发送短信验证码异常", e);
        return AjaxResult.error(e.getMessage());
    }
}
🔒 限制检查与计数器实现
/**
 * 检查短信发送限制
 *
 * @param mobile 手机号
 * @param clientIp IP
 * @return 如果超出限制返回错误结果,否则返回null
 */
private AjaxResult checkSmsLimits(String mobile, String clientIp) {
    // 检查手机号发送频率
    String mobileKey = CacheConstants.SMS_LIMIT_MOBILE_KEY + mobile;
    Integer mobileCount = redisCache.getCacheObject(mobileKey);
    if (mobileCount != null && mobileCount >= 5) {
        return AjaxResult.error("该手机号短信发送过于频繁,请24小时后再试");
    }

    // 检查IP发送频率
    String ipKey = CacheConstants.SMS_LIMIT_IP_KEY + clientIp;
    Integer ipCount = redisCache.getCacheObject(ipKey);
    if (ipCount != null && ipCount >= 5) {
        log.warn("IP: {} 短信发送频率超限", clientIp);
        return AjaxResult.error("短信发送过于频繁,请24小时后再试");
    }

    return null; // 表示未超出限制
}

/**
 * 更新短信发送计数器
 *
 * @param mobile 手机号
 * @param clientIp IP地址
 */
private void updateSmsLimitCounters(String mobile, String clientIp) {
    // 更新手机号发送计数
    String mobileKey = CacheConstants.SMS_LIMIT_MOBILE_KEY + mobile;
    Integer mobileCount = redisCache.getCacheObject(mobileKey);
    if (mobileCount == null) {
        redisCache.setCacheObject(mobileKey, 1, 24, TimeUnit.HOURS);
    } else {
        redisCache.setCacheObject(mobileKey, mobileCount + 1, 24, TimeUnit.HOURS);
    }

    // 更新IP发送计数
    String ipKey = CacheConstants.SMS_LIMIT_IP_KEY + clientIp;
    Integer ipCount = redisCache.getCacheObject(ipKey);
    if (ipCount == null) {
        redisCache.setCacheObject(ipKey, 1, 24, TimeUnit.HOURS);
    } else {
        redisCache.setCacheObject(ipKey, ipCount + 1, 24, TimeUnit.HOURS);
    }
}
3️⃣ 验证码校验实现
/**
 * 校验短信验证码
 *
 * @param mobile 手机号
 * @param code 验证码
 * @param uuid 唯一标识
 * @return 结果
 */
public boolean verifySmsCode(String mobile, String code, String uuid) {
    if (StringUtils.isEmpty(mobile) || StringUtils.isEmpty(code) || StringUtils.isEmpty(uuid)) {
        throw new ServiceException("手机号或验证码不能为空");
    }

    // 构建验证码在Redis中的键
    String verifyKey = CacheConstants.SMS_CODE_KEY + mobile + uuid;

    // 从Redis获取验证码
    String captcha = redisCache.getCacheObject(verifyKey);
    if (captcha == null) {
        throw new CaptchaExpireException();
    }
    // 验证后删除缓存中的验证码,无论验证是否成功,都只能使用一次
    redisCache.deleteObject(verifyKey);

    // 验证码比对,不区分大小写
    return code.equalsIgnoreCase(captcha);
}
4️⃣ 应用实例:重置密码功能
/**
* 重置密码
*
* @param mobile   手机号
* @param password 新密码
* @param smsCode  短信验证码
* @return 结果
*/
public boolean resetPasswordByPhone(String mobile, String password, String smsCode, String uuid) {
    // 验证短信验证码
    if (!verifySmsCode(mobile, smsCode, uuid)) {
        throw new ServiceException("短信验证码错误或已过期");
    }

    // 查询用户是否存在
    HealthUserAccount userAccount = userAccountMapper.selectHealthUserAccountByMobile(mobile);
    if (userAccount == null) {
        throw new ServiceException("该手机号未注册");
    }

    // 生成随机盐
    String salt = SecurityUtils.randomSalt();
    // 对密码进行加密
    String encryptedPassword = SecurityUtils.encryptPassword(password, salt);

    // 更新用户密码
    userAccount.setPassword(encryptedPassword);
    userAccount.setSalt(salt);
    userAccount.setUpdateTime(DateUtils.getNowDate());

    // 执行更新操作
    return userAccountMapper.updateHealthUserAccount(userAccount) > 0;
}
📊 Redis限流数据监控
通过Redis CLI工具,我们可以实时查看系统中的限流数据和验证码状态。下面展示了系统运行中的实际限流数据:
127.0.0.1:6379> keys sms:limit:*
1) "sms:limit:ip:192.168.1.100"
2) "sms:limit:mobile:18512341234"
3) "sms:limit:ip:192.168.1.101"

127.0.0.1:6379> get sms:limit:mobile:18512341234
"3"

127.0.0.1:6379> get sms:limit:ip:192.168.1.100
"2"

127.0.0.1:6379> ttl sms:limit:mobile:18512341234
85612
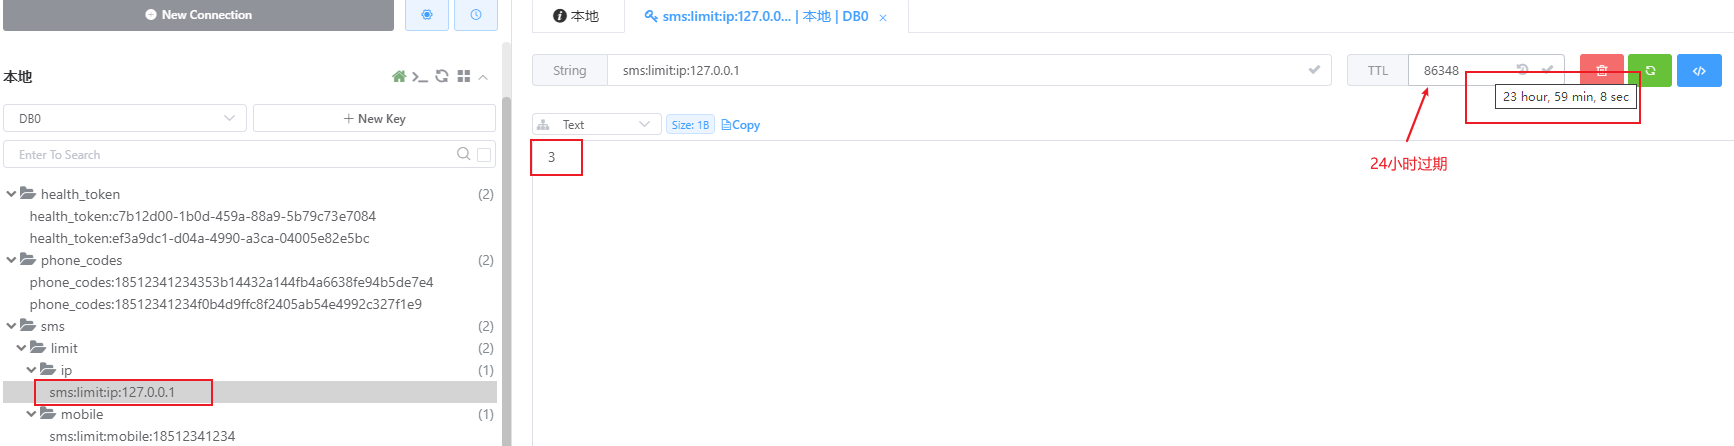
通过监控这些数据,我们可以:
- 追踪特定手机号的验证码请求频率
- 发现可能的IP攻击源
- 分析系统整体请求模式
- 及时调整限流参数
当发现某个IP地址短时间内请求次数异常增多时,可以考虑将其加入黑名单,临时或永久禁止其访问验证码接口。这种基于Redis的实时监控方案,为系统提供了简单有效的安全预警机制。
🔒 UUID的关键作用:防止验证码盗用风险
UUID在短信验证码系统中发挥着关键作用,解决了多种安全风险:
- 多端登录冲突:同一用户在手机和电脑同时请求验证码,没有UUID会导致后一个请求覆盖前一个,使首次请求失效
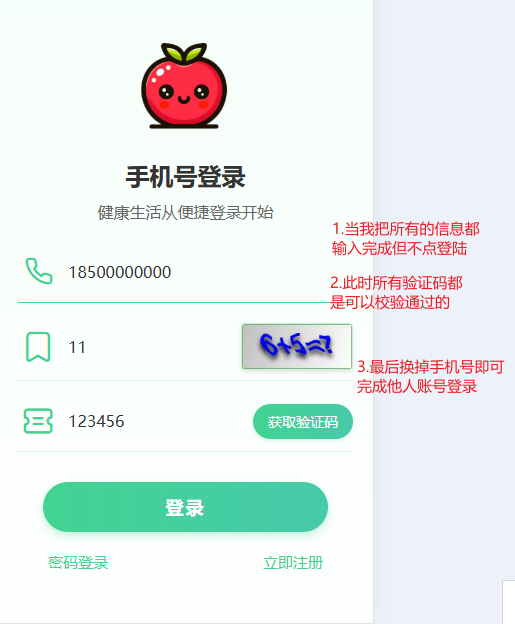
- 系统设计漏洞:某些系统允许用户输入任意手机号和验证码组合登录,如果没有UUID,攻击者可以利用自己收到的验证码尝试登录他人账号
- 验证码复用:在某些实现中,同一验证码可用于多个业务场景(如登录和重置密码),没有UUID容易导致跨场景滥用
- 会话管理问题:在分布式系统中,没有唯一标识符会使会话追踪和验证码状态管理变得困难
UUID的核心作用是将验证码绑定到特定请求会话,而不仅仅是手机号,确保了验证过程的完整性和一致性。
举例来说,考虑这种情况:
为了进一步增强安全性,UUID应当:
- 使用加密安全的随机数生成器创建
- 在客户端保存为隐藏字段,不对用户可见
- 每次验证码请求生成新的UUID,不重复使用
🚀 进阶安全策略
1. 多层次防护体系
如上面的实现所示,使用图形验证码+短信验证码+频率限制+UUID绑定,形成多层次防护体系,大幅提高了攻击难度。
2. 风险感知与分级验证
根据用户的历史行为、设备信息、地理位置等因素,评估请求风险等级,对高风险请求采取更严格的验证措施。
3. 短信网关多样化
使用多个短信服务提供商,在主要通道不可用时自动切换备用通道,提高系统可用性。
4. 验证码传输加密
在前端和服务器之间传输验证码相关信息时使用加密通道,防止中间人攻击。
5. 日志审计与异常监控
记录详细的操作日志,设置实时监控和告警机制,及时发现和处理异常情况。
// 异常模式识别示例
if (isAbnormalPattern(mobile, clientIp)) {
    // 触发告警
    alarmService.sendAlarm("检测到可疑的短信验证码请求模式");
    // 增加额外验证
    return AjaxResult.error("检测到异常操作,请完成附加验证");
}
📱 验证码使用体验优化
在保证安全的同时,也需要考虑用户体验:
- 清晰的错误提示:告知用户具体的错误原因和解决方法
- 合理的重试机制:验证失败后提供有限次数的重试机会
- 多渠道验证选择:除短信外,提供备选的验证方式(如电子邮件)
- 进度和状态反馈:显示验证码发送状态和剩余等待时间
📝 总结
构建安全的短信验证码系统需要综合考虑安全性和用户体验。通过实施图形验证码前置、频率限制、UUID绑定、一次性使用、有效期控制等多重防护措施,可以有效防止短信验证码接口被爆破和滥用。
本文介绍的实现方案采用了多层次防护策略,充分利用Redis进行高效的限流和验证码管理,适用于大多数中小型应用场景。对于大型系统,可能需要考虑分布式缓存、专业的风控系统等更复杂的解决方案。
"安全不仅是一种技术实现,更是一种持续的过程。防爆破只是短信验证码安全的一个方面,完整的安全体系需要从开发、部署到运维的全面考虑。"
您在实现短信验证码系统时,有哪些安全经验或遇到的问题?欢迎在评论区分享交流!